Χάκερ βάζουν στο στόχαστρο πλοία και λιμάνια: Πώς μια κυβερνοεπίθεση μπορεί να προκαλέσει σοβαρό ναυτικό ατύχημα
Οι αμερικανικές αρχές παρακολουθούν σχεδόν 20 πλοία για πιθανές κυβερνοαπειλές, ενώ το λιμάνι του Λος Άντζελες αντιμετώπισε 120 εκατ. απόπειρες μέσα σε έναν μήνα – Γιατί ο μεγαλύτερος κίνδυνος δεν είναι ένας χάκερ που παίρνει το τιμόνι, αλλά η απώλεια κρίσιμων συστημάτων την πιο επικίνδυνη στιγμή


Η εικόνα ενός χάκερ που κάθεται μπροστά σε έναν υπολογιστή, αποκτά τον έλεγχο ενός τεράστιου εμπορικού πλοίου και αρχίζει να το κατευθύνει από απόσταση προς μια γέφυρα μπορεί να είναι εντυπωσιακή. Δεν είναι όμως αυτός ο βασικός κυβερνοκίνδυνος που αντιμετωπίζει σήμερα η ναυτιλία.
σχετικά άρθρα


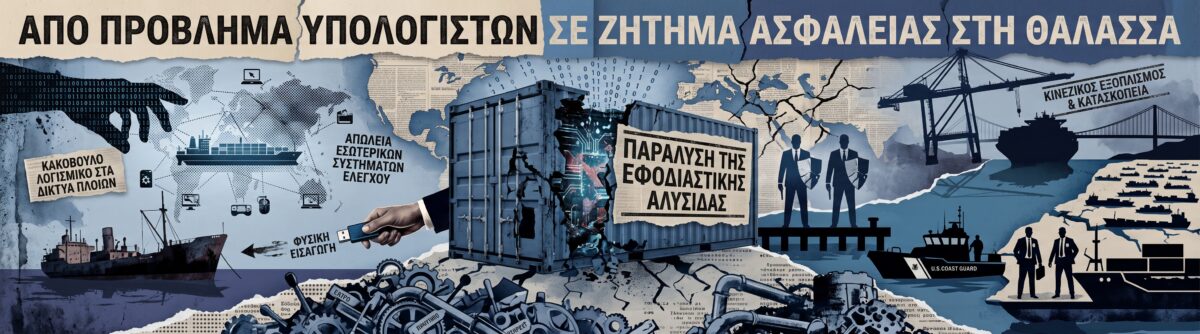
Τα περιστατικά που έχουν καταγραφεί δείχνουν μια διαφορετική και περισσότερο σύνθετη απειλή: κακόβουλο λογισμικό μπορεί να πλήξει τα δίκτυα ενός πλοίου, τα συστήματα διαχείρισης φορτίου ή ενέργειας και άλλες εσωτερικές λειτουργίες. Και όσο τα σύγχρονα πλοία συνδέονται περισσότερο με δίκτυα στη στεριά, τόσο μεγαλώνει η επιφάνεια που μπορεί να δεχθεί επίθεση.
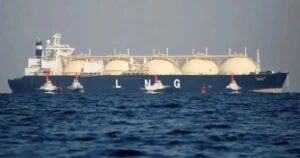
Ένα από τα τελευταία περιστατικά αφορούσε δεξαμενόπλοιο μεταφοράς υγροποιημένου φυσικού αερίου (LNG) που μετέφερε καύσιμο από τις ΗΠΑ προς την Ευρώπη. Ενώ έπλεε ανατολικά στη Μεσόγειο και την Αδριατική με κατεύθυνση την Ιταλία, το πλήρωμα έχασε ξαφνικά την πρόσβαση σε ορισμένα εσωτερικά συστήματα ελέγχου και ανέφερε το περιστατικό ως πιθανή κυβερνοεπίθεση.
Αυτό δεν σημαίνει ότι κάποιος είχε αποκτήσει τον έλεγχο του πηδαλίου. Τα συστήματα διεύθυνσης ενός πλοίου εξακολουθούν να βασίζονται σε μεγάλο βαθμό σε υδραυλικούς και ηλεκτρονικούς μηχανισμούς, ενώ στη γέφυρα παραμένει φυσική παρουσία πληρώματος. Υπάρχουν ηλεκτρονικοί χάρτες και συστήματα που συνδέονται με τη ναυσιπλοΐα, όμως μια πλήρης εξ αποστάσεως κατάληψη του πλοίου θεωρείται πολύ διαφορετικό και δυσκολότερο σενάριο.

Περισσότερο ευάλωτα μπορούν να είναι άλλα συστήματα: η διαχείριση ηλεκτρικής ενέργειας, η διανομή ισχύος, οι λειτουργίες του φορτίου, τα δεδομένα των μηχανών και τα συστήματα παρακολούθησης.
Η απειλή έχει ήδη κινητοποιήσει τις αμερικανικές αρχές. Στις 21 και 24 Αυγούστου, στελέχη της Αμερικανικής Ακτοφυλακής και του FBI επιβιβάστηκαν σε δύο εμπορικά πλοία ξένης σημαίας στον Κόλπο του Μεξικού, τα οποία κατευθύνονταν προς τις ΗΠΑ, αφού υπήρξαν ενδείξεις ότι χάκερ είχαν παραβιάσει τα δίκτυα υπολογιστών τους.
Η Ακτοφυλακή έκανε λόγο για εμπλοκή «ξένων κυβερνοπαραγόντων», χωρίς να τους κατονομάσει. Παράλληλα, αμερικανικές υπηρεσίες παρακολουθούν κυβερνοαπειλές που σχετίζονται με σχεδόν 20 πλοία σε ολόκληρο τον κόσμο, ενώ έχει ζητηθεί έγκαιρη ενημέρωση εάν κάποιο από αυτά σχεδιάζει να εισέλθει σε αμερικανικό λιμάνι.
Μέχρι στιγμής δεν υπάρχουν ενδείξεις ότι χάκερ κατάφεραν να πάρουν τον πραγματικό έλεγχο αυτών των πλοίων.
Το πρόβλημα, ωστόσο, είναι ότι δεν χρειάζεται κάποιος να στρίψει ένα πλοίο από τον υπολογιστή του για να δημιουργήσει επικίνδυνες συνθήκες.
Εάν ένα κρίσιμο σύστημα τεθεί εκτός λειτουργίας τη στιγμή που το πλοίο πλησιάζει σε λιμάνι, γέφυρα ή στενό πέρασμα, ακόμη και μια προσωρινή δυσλειτουργία μπορεί να εξελιχθεί σε σοβαρό περιστατικό. Ένα πλοίο μπορεί να ακινητοποιηθεί εάν χάσει την ηλεκτρική ισχύ, την τροφοδοσία καυσίμου ή την υδραυλική λειτουργία που απαιτείται για συγκεκριμένα συστήματα.
Ο κίνδυνος αυξάνεται όσο η ναυτιλία γίνεται πιο ψηφιακή. Οι εταιρείες θέλουν πλέον να παρακολουθούν από τη στεριά την απόδοση των κινητήρων και τα δεδομένα λειτουργίας, ώστε να γνωρίζουν πότε χρειάζεται συντήρηση. Παράλληλα, δορυφορικές συνδέσεις και υπηρεσίες όπως το Starlink δημιουργούν ένα επίπεδο διασύνδεσης που παλαιότερα δεν υπήρχε.
Παραδόξως, αυτό σημαίνει ότι τα παλαιότερα πλοία μπορεί σε ορισμένες περιπτώσεις να είναι λιγότερο εκτεθειμένα, ακριβώς επειδή πολλά από τα συστήματά τους δεν είναι συνδεδεμένα με τον έξω κόσμο.
Αυτό δεν τα καθιστά απρόσβλητα. Κακόβουλο λογισμικό μπορεί να εισαχθεί φυσικά σε ένα σύστημα μέσω φορητών αποθηκευτικών μέσων από εργαζομένους, συνεργεία ή προσωπικό ναυπηγείων.
Η κυβερνοεπίθεση που παρέλυσε έναν ναυτιλιακό κολοσσό
Η ναυτιλία έχει ήδη βιώσει τις συνέπειες μιας μεγάλης κυβερνοεπίθεσης.
Το 2017, ένας από τους μεγαλύτερους ομίλους μεταφοράς εμπορευματοκιβωτίων στον κόσμο επλήγη από το κακόβουλο λογισμικό NotPetya. Στόχος της επίθεσης ήταν η Ουκρανία, όμως ο ιός εξαπλώθηκε στα δίκτυα της ναυτιλιακής εταιρείας, πλήττοντας υπολογιστές τόσο στα πλοία όσο και στη στεριά.
Η επίθεση δεν κατέλαβε τα συστήματα πλοήγησης. Έθεσε όμως εκτός λειτουργίας τα προγράμματα που χρησιμοποιούνταν για τη διαχείριση και την τοποθέτηση των εμπορευματοκιβωτίων.
Για ένα μεγάλο containership, η συγκεκριμένη λειτουργία είναι κρίσιμη. Ο τεράστιος αριθμός εμπορευματοκιβωτίων και οι διαφορετικοί προορισμοί τους καθιστούν πρακτικά αδύνατη τη φόρτωση χωρίς εξειδικευμένα υπολογιστικά συστήματα.
Η εταιρεία κατάφερε να ανακατασκευάσει το δίκτυό της χάρη σε έναν server στη Νιγηρία που είχε παραμείνει εκτός σύνδεσης εξαιτίας διακοπής ηλεκτρικού ρεύματος και έτσι δεν είχε μολυνθεί.
Το περιστατικό έδειξε ότι μια κυβερνοεπίθεση δεν χρειάζεται να επηρεάσει το πηδάλιο ή τις μηχανές για να παραλύσει ένα σημαντικό τμήμα της παγκόσμιας εφοδιαστικής αλυσίδας.
Σήμερα η ανησυχία έχει μεταφερθεί και στα λιμάνια. Το λιμάνι του Λος Άντζελες, ένα από τα σημαντικότερα λιμάνια εμπορευματοκιβωτίων των ΗΠΑ, αντιμετώπισε περισσότερες από 120 εκατομμύρια απόπειρες κυβερνοεπιθέσεων μόνο μέσα στον Αύγουστο.
Ανάμεσά τους καταγράφηκαν απόπειρες εισβολής, εκμετάλλευσης δικτύων, υποκλοπής διαπιστευτηρίων και εγκατάστασης κακόβουλου λογισμικού. Για την προστασία των λειτουργιών του έχει δημιουργηθεί πολυεπίπεδη ψηφιακή άμυνα σε συνεργασία με επιχειρήσεις του ιδιωτικού τομέα.
Ο αριθμός των 120 εκατομμυρίων δεν σημαίνει βέβαια ότι επρόκειτο για ισάριθμες περίπλοκες επιχειρήσεις χάκερ. Σε αυτόν περιλαμβάνονται και πολύ συνηθισμένες απόπειρες, όπως παραπλανητικά μηνύματα που προσπαθούν να κάνουν έναν εργαζόμενο να πατήσει έναν σύνδεσμο ή να παραδώσει στοιχεία πρόσβασης.
Το πρόβλημα των λιμανιών είναι ότι, από τη φύση τους, πρέπει να διαθέτουν σχετικά ανοικτά πληροφοριακά δίκτυα. Εκατοντάδες επιχειρήσεις και φορείς χρειάζονται πρόσβαση σε πληροφορίες ώστε να κινείται το εμπόριο. Η πλήρης απομόνωση πίσω από κλειστά δίκτυα δεν αποτελεί πρακτική επιλογή.
Το αμερικανικό σύστημα θαλάσσιων μεταφορών διαχειρίζεται αγαθά και υπηρεσίες αξίας άνω των 5,4 τρισ. δολαρίων τον χρόνο, όμως έκθεση του Government Accountability Office εντόπισε σημαντικά κενά στην ικανότητα της Ακτοφυλακής να προστατεύσει τις κρίσιμες θαλάσσιες υποδομές.
Μεταξύ άλλων, διαπιστώθηκε ότι η Ακτοφυλακή δεν μπορεί να έχει εύκολη πρόσβαση σε ολοκληρωμένα στοιχεία από τους ελέγχους που αφορούν ειδικά την κυβερνοασφάλεια.
Ως βασικές πηγές απειλής αναφέρονται η Κίνα, το Ιράν, η Βόρεια Κορέα, η Ρωσία και διεθνικές εγκληματικές οργανώσεις.
Οι ΗΠΑ έχουν δημιουργήσει το Coast Guard Cyber Command, με αποστολή την προστασία των ψηφιακών συστημάτων της Ακτοφυλακής και του θαλάσσιου συστήματος μεταφορών. Παράλληλα, νέοι κανόνες κυβερνοασφάλειας για τη ναυτιλία και τα λιμάνια τέθηκαν σε ισχύ τον Ιούλιο του 2025.
Από τα συστήματα LNG μέχρι τους γερανούς των λιμανιών
Η μεγαλύτερη ανησυχία αφορά πλέον το πόσο γρήγορα μεταβάλλεται η τεχνολογία πάνω στα πλοία.
Τα πληρώματα αποτελούν σημαντικό λειτουργικό κόστος και οι εταιρείες προσπαθούν να χρησιμοποιήσουν περισσότερους αυτοματισμούς και αυτόνομα συστήματα, περιορίζοντας τον αριθμό των ανθρώπων που απαιτούνται για τη λειτουργία ενός πλοίου.
Όσο όμως περισσότερες λειτουργίες αναλαμβάνει η τεχνολογία, τόσο σοβαρότερες μπορούν να γίνουν οι συνέπειες μιας παραβίασης.
Σε ένα πλοίο LNG, για παράδειγμα, μια κυβερνοεπίθεση θα μπορούσε θεωρητικά να επηρεάσει συστήματα θερμοκρασίας και διαχείρισης του φορτίου. Εάν δεν μπορεί να διατηρηθεί το LNG στις απαιτούμενες συνθήκες, μπορεί να χρειαστεί εκτόνωση αερίου.
Σε ένα δεξαμενόπλοιο, η απενεργοποίηση ενός συστήματος αδρανούς αερίου θα μπορούσε να δημιουργήσει συνθήκες αυξημένου κινδύνου πυρκαγιάς ή έκρηξης. Σε άλλα πλοία μπορούν να επηρεαστούν συστήματα φορτίου, εσωτερικής ηλεκτροδότησης ή ακόμη και απλούστερες λειτουργίες που δυσκολεύουν σημαντικά την καθημερινή εργασία του πληρώματος.
Στο επίκεντρο των αμερικανικών ανησυχιών έχουν βρεθεί και κινεζικός ναυτιλιακός εξοπλισμός και πλοία.
Αμερικανοί αξιωματούχοι έχουν διατυπώσει ισχυρισμούς ότι κινεζική κρατική ναυτιλιακή εταιρεία χρησιμοποιεί κρυφό εξοπλισμό στα πλοία της για συλλογή πληροφοριών κοντά στις ακτές άλλων κρατών. Η εταιρεία έχει απορρίψει τις κατηγορίες ως «εντελώς αβάσιμες και ψευδείς».
Ξεχωριστή έρευνα του αμερικανικού Κογκρέσου εξέτασε κινεζικής κατασκευής γερανούς που χρησιμοποιούνται στα αμερικανικά λιμάνια. Σε ορισμένους είχαν εντοπιστεί συσκευές επικοινωνίας, μεταξύ των οποίων κυψελοειδή modem, που προκάλεσαν ερωτήματα επειδή δεν φαινόταν να απαιτούνται για τη φυσιολογική λειτουργία τους.
Ιδιαίτερη ανησυχία είχε προκαλέσει αναφορά ότι το FBI το 2021 εντόπισε εξοπλισμό συλλογής πληροφοριών πάνω σε πλοίο που μετέφερε γερανούς ZPMC στο λιμάνι της Βαλτιμόρης.
Η ZPMC κατασκευάζει σχεδόν το 80% των γερανών μεταφοράς εμπορευματοκιβωτίων από πλοίο προς ξηρά που χρησιμοποιούνται στα αμερικανικά λιμάνια. Αμερικανοί νομοθέτες εξέφρασαν φόβους ότι ο συγκεκριμένος εξοπλισμός θα μπορούσε να χρησιμοποιηθεί για κυβερνοκατασκοπεία ή ακόμη και για πρόκληση δυσλειτουργιών σε κρίσιμες λιμενικές υποδομές.
Όλα αυτά συμβαίνουν την ώρα που η παγκόσμια ναυτιλία περνά μια τεχνολογική επανάσταση. Περισσότερα δεδομένα μεταδίδονται από τα πλοία προς τη στεριά, περισσότερες λειτουργίες αυτοματοποιούνται και περισσότερα συστήματα συνδέονται μεταξύ τους.
Το κρίσιμο ερώτημα είναι εάν οι επενδύσεις στην κυβερνοασφάλεια μπορούν να ακολουθήσουν με την ίδια ταχύτητα, ιδιαίτερα σε έναν κλάδο όπου πολλές εταιρείες λειτουργούν με μικρά περιθώρια κέρδους.
Ο μεγαλύτερος κίνδυνος επομένως δεν είναι απαραίτητα ένα θεαματικό σενάριο στο οποίο κάποιος αποκτά από μακριά τον πλήρη έλεγχο ενός πλοίου. Αρκεί να σταματήσει να λειτουργεί το σωστό σύστημα στη λάθος στιγμή.
Μια απώλεια πρόωσης, διεύθυνσης ή ηλεκτρικής ισχύος σε ανοικτή θάλασσα μπορεί να αντιμετωπιστεί. Η ίδια βλάβη, όμως, όταν ένα πλοίο βρίσκεται κοντά σε μια γέφυρα, μέσα σε ένα στενό πέρασμα ή κατά την είσοδο σε ένα πολυσύχναστο λιμάνι, μπορεί να αποκτήσει εντελώς διαφορετικές διαστάσεις.
Και όσο τα πλοία γίνονται περισσότερο συνδεδεμένα, αυτοματοποιημένα και εξαρτημένα από λογισμικό, η κυβερνοασφάλεια μετατρέπεται από ένα πρόβλημα υπολογιστών σε ζήτημα πραγματικής ασφάλειας στη θάλασσα.