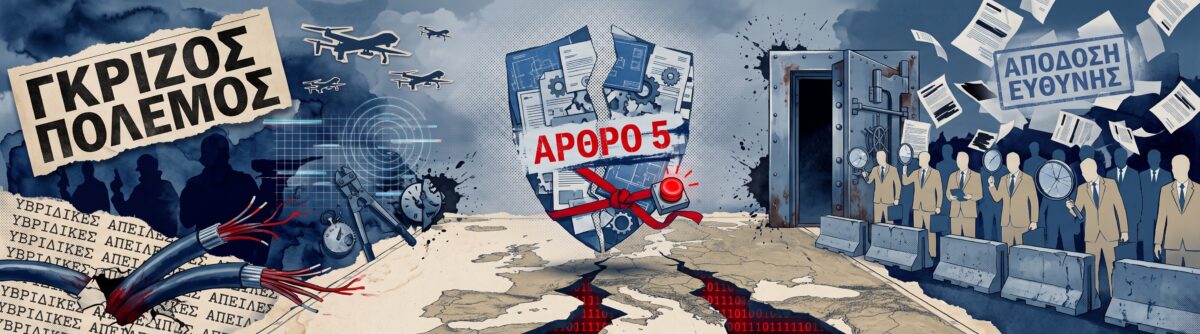
Η Ευρώπη αναζητά απάντηση στον «γκρίζο πόλεμο» της Ρωσίας – Τι θα συμβαίνει πριν ενεργοποιηθεί το Άρθρο 5 του ΝΑΤΟ
Drones, σαμποτάζ, κυβερνοεπιθέσεις και πλήγματα σε κρίσιμες υποδομές κινούνται κάτω από το όριο μιας συμβατικής στρατιωτικής επίθεσης – Η ΕΕ επιχειρεί να δημιουργήσει έναν κοινό μηχανισμό αντίδρασης για αυτή την «γκρίζα ζώνη»


Επί δεκαετίες, η ευρωπαϊκή αρχιτεκτονική ασφάλειας έχει προετοιμαστεί για το ενδεχόμενο μιας επίθεσης που θα οδηγούσε στην ενεργοποίηση του Άρθρου 5 του ΝΑΤΟ και της συλλογικής άμυνας. Η νέα πρόκληση για την Ευρώπη, όμως, βρίσκεται ένα βήμα χαμηλότερα: τι συμβαίνει όταν μια ενέργεια είναι αρκετά σοβαρή ώστε να απειλεί την εθνική ασφάλεια, αλλά ταυτόχρονα αρκετά περιορισμένη ή ασαφής ώστε να μην μπορεί εύκολα να χαρακτηριστεί ένοπλη επίθεση;
σχετικά άρθρα


Σαμποτάζ, κυβερνοεπιθέσεις, παραβιάσεις εναέριου χώρου, drones και επιθέσεις σε κρίσιμες υποδομές μπορούν να προκαλέσουν σημαντικό στρατηγικό κόστος, χωρίς να ξεπεράσουν απαραίτητα το όριο που θα οδηγούσε σε συλλογική στρατιωτική απάντηση.
Αυτό ακριβώς το κενό επιχειρεί πλέον να καλύψει η Ευρωπαϊκή Ένωση.
Στις 16 Σεπτεμβρίου, η πρόεδρος της Ευρωπαϊκής Επιτροπής Ούρσουλα φον ντερ Λάιεν πρότεινε τη δημιουργία ενός ευρωπαϊκού «counter-hybrid playbook» και ενός Emergency Security Protocol, με στόχο τον συντονισμό της ευρωπαϊκής αντίδρασης σε υβριδικά περιστατικά που βρίσκονται κάτω από το επίπεδο της ένοπλης επίθεσης αλλά απειλούν την εθνική ασφάλεια. Όπως ανέφερε, εφόσον ο μηχανισμός ενεργοποιείται από ένα κράτος-μέλος, τα υπόλοιπα θα συγκαλούνται για να συντονίσουν την αντίδρασή τους, να αποτρέψουν περαιτέρω κλιμάκωση και να περιορίσουν τις συνέπειες.
Στην πράξη, πρόκειται για μια προσπάθεια να δημιουργηθεί μια αρχιτεκτονική συλλογικής αντίδρασης κάτω από το κατώφλι της συμβατικής στρατιωτικής σύγκρουσης.
Το Άρθρο 5 παραμένει ο ακρογωνιαίος λίθος της συλλογικής άμυνας του ΝΑΤΟ. Ωστόσο, η ίδια η φύση των επιχειρήσεων στη λεγόμενη «γκρίζα ζώνη» τις καθιστά ιδιαίτερα δύσκολες στη διαχείριση: μπορούν να σχεδιαστούν και να περιοριστούν με τέτοιο τρόπο ώστε να παραμένουν κάτω από το επίπεδο που θα μπορούσε να θεωρηθεί ένοπλη επίθεση.
Η εργαλειοθήκη είναι μεγάλη. Στις υβριδικές απειλές που εξετάζει η ΕΕ περιλαμβάνονται κυβερνοεπιθέσεις, χειραγώγηση πληροφοριών από τρίτα κράτη, σαμποτάζ, εκρηκτικοί μηχανισμοί σε αεροσκάφη, καταστροφή υποθαλάσσιων υποδομών, παραβιάσεις εναέριου χώρου, απόπειρες δολοφονίας και εργαλειοποίηση της μετανάστευσης. Το Συμβούλιο της ΕΕ έχει επίσης συμπεριλάβει στις υβριδικές απειλές τις κακόβουλες κυβερνοδραστηριότητες, τις παρεμβάσεις σε εκλογές και τις επιθέσεις σε κρίσιμες υποδομές.
Τον Ιούλιο του 2026, η ΕΕ απέδωσε επισήμως στο 16ο Κέντρο της ρωσικής FSB τη σύνδεση με σειρά ομάδων κυβερνοαπειλών, αναφέροντας ότι κακόβουλες ρωσικές κυβερνοδραστηριότητες είχαν επηρεάσει τουλάχιστον εννέα κράτη-μέλη: Γαλλία, Γερμανία, Πολωνία, Κύπρο, Ολλανδία, Αυστρία, Σλοβακία, Ρουμανία και Φινλανδία. Στις δραστηριότητες που αναφέρονται περιλαμβάνονται η διείσδυση σε κρατικά δίκτυα και το σαμποτάζ κρίσιμων υποδομών.
Το πλεονέκτημα τέτοιων επιχειρήσεων για τον δράστη δεν είναι απαραίτητα ότι η ταυτότητά του θα παραμείνει για πάντα κρυφή. Αρκεί να υπάρχει, για ένα κρίσιμο χρονικό διάστημα, αβεβαιότητα για το ποιος ευθύνεται, ποιες ήταν οι προθέσεις του και πόσο σοβαρή ήταν η ενέργεια, ώστε να καθυστερήσει ή να δυσκολέψει μια κοινή αντίδραση.
Το ΝΑΤΟ διαθέτει το Άρθρο 4, μέσω του οποίου ένα κράτος-μέλος μπορεί να ζητήσει διαβουλεύσεις όταν θεωρεί ότι απειλείται η εδαφική του ακεραιότητα, η πολιτική του ανεξαρτησία ή η ασφάλειά του. Οι διαβουλεύσεις, όμως, δεν συνεπάγονται αυτομάτως συγκεκριμένο σχέδιο δράσης.
Είναι ακριβώς σε αυτό το σημείο που επιχειρεί να παρέμβει η ΕΕ. Η ίδια η φον ντερ Λάιεν περιέγραψε την πρότασή της ως έναν μηχανισμό που θα λειτουργούσε συμπληρωματικά προς το Άρθρο 4 του ΝΑΤΟ, κάνοντας λόγο ακόμη και για ένα «ευρωπαϊκό Άρθρο 4».

Από τα μεμονωμένα περιστατικά σε μια κοινή ευρωπαϊκή απάντηση
Η χρονική στιγμή των προτάσεων της φον ντερ Λάιεν δεν είναι τυχαία. Δύο ημέρες αργότερα, στις 18 Σεπτεμβρίου, ο Γάλλος πρόεδρος Εμανουέλ Μακρόν ανακοίνωσε αυστηρότερα μέτρα προστασίας κρίσιμων υποδομών από απειλές που συνδέονται με drones και κυβερνοεπιθέσεις, υποστηρίζοντας ότι οι εχθρικές υβριδικές ενέργειες εναντίον της Ευρώπης κλιμακώνονται. Μεταξύ των περιστατικών που παρουσιάστηκαν ως ενδείξεις αυτής της κλιμάκωσης ήταν μια αποτυχημένη επίθεση με drone κοντά στο αεροδρόμιο της Λειψίας.
Στις 20 Σεπτεμβρίου, επικεφαλής ευρωπαϊκών υπηρεσιών πληροφοριών υποστήριξαν ανοιχτά ότι η Μόσχα θα μπορούσε να επιχειρήσει να «δοκιμάσει» το ΝΑΤΟ μέσω προκλήσεων, σαμποτάζ και άλλων ενεργειών, εκμεταλλευόμενη την αβεβαιότητα γύρω από το τι ακριβώς συνιστά ένοπλη επίθεση. Οι αξιωματούχοι, πάντως, δεν συμφωνούσαν πλήρως ως προς το πόσο άμεσος είναι ένας τέτοιος κίνδυνος.
Το πρόβλημα έχει ήδη αρχίσει να αποτυπώνεται και στους προϋπολογισμούς των ευρωπαϊκών κρατών.
Στις 22 Σεπτεμβρίου, η Λιθουανία ανακοίνωσε ότι ο ηλεκτρικός υποσταθμός Gizai, κοντά στον ρωσικό θύλακα του Καλίνινγκραντ, θα προστατευτεί από επιθέσεις με drones που μεταφέρουν εκρηκτικά και από ενέργειες σαμποτάζ.
Τα μέτρα περιλαμβάνουν ενισχυμένη περίφραξη, υπόγειους αισθητήρες, κατασκευές από σκυρόδεμα γύρω από κρίσιμο εξοπλισμό και διπλά συστήματα ασφαλείας. Οι πρόσθετες απαιτήσεις προστασίας αύξησαν το κόστος του έργου κατά 48 εκατ. ευρώ.
Το συγκεκριμένο έργο αναδεικνύει ταυτόχρονα ένα ευρύτερο πρόβλημα χρηματοδότησης. Οι χώρες της Βαλτικής και η Πολωνία είχαν ζητήσει 382 εκατ. ευρώ ευρωπαϊκής χρηματοδότησης για την προστασία ενεργειακών υποδομών, αλλά έλαβαν μόλις 112 εκατ. ευρώ – λιγότερο από το ένα τρίτο του ποσού που είχαν ζητήσει.
Αντίστοιχα κενά υπάρχουν στον κυβερνοχώρο.
Παρά το γεγονός ότι η ΕΕ έχει διαθέσει περίπου 1,4 δισ. ευρώ για την κυβερνοασφάλεια, έκθεση του Ευρωπαϊκού Ελεγκτικού Συνεδρίου τον Σεπτέμβριο διαπίστωσε ότι η ανταλλαγή πληροφοριών παραμένει ανεπαρκής, αποδυναμώνοντας τη συλλογική κυβερνοάμυνα.
Ένα χαρακτηριστικό περιστατικό αφορά επίθεση ransomware εναντίον εταιρείας αεροπορικής τεχνολογίας τον Σεπτέμβριο του 2025, η οποία επηρέασε αρκετά ευρωπαϊκά αεροδρόμια. Παρ’ όλα αυτά, καμία από τις χώρες που επηρεάστηκαν δεν ανέφερε το περιστατικό στην αρμόδια ευρωπαϊκή υπηρεσία κυβερνοασφάλειας.
Ακόμη πιο ενδεικτικό είναι ότι μέχρι το 2026 κανένα κράτος-μέλος δεν είχε αναφέρει επισήμως «μεγάλης κλίμακας» κυβερνοεπίθεση από το 2016, παρά το γεγονός ότι, σύμφωνα με τους ελεγκτές, τέτοια περιστατικά είχαν συμβεί.
Τον Ιούλιο του 2026, η Ευρωπαϊκή Επιτροπή παρέπεμψε μάλιστα στο Δικαστήριο της ΕΕ τη Γαλλία, την Ιρλανδία, την Ολλανδία και την Ισπανία, επειδή δεν είχαν προσαρμόσει την εθνική τους νομοθεσία στις ευρωπαϊκές υποχρεώσεις για την ανταλλαγή πληροφοριών σχετικά με την κυβερνοασφάλεια.
Το ζήτημα βρίσκεται στον πυρήνα οποιουδήποτε νέου μηχανισμού: η Ευρώπη μπορεί να δημιουργήσει δομές διαβούλευσης, αλλά εάν οι πληροφορίες δεν μεταδίδονται γρήγορα μεταξύ των κρατών, η πολιτική αντίδραση θα εξακολουθεί να βρίσκεται πίσω από τις επιχειρησιακές ανάγκες.
Ένας ευρωπαϊκός μηχανισμός έκτακτης ανάγκης δεν θα αντικαθιστούσε το ΝΑΤΟ. Ο ρόλος του θα ήταν ακριβώς να λειτουργεί στο επίπεδο στο οποίο δεν τίθεται ακόμη ζήτημα συλλογικής στρατιωτικής άμυνας.
Η ενεργοποίησή του θα μπορούσε να επιταχύνει την ανταλλαγή πληροφοριών μεταξύ υπηρεσιών, τις κοινές εκτιμήσεις για την απόδοση ευθύνης, την κυβερνοβοήθεια, την προστασία κρίσιμων υποδομών, τον συντονισμό κυρώσεων και τη συνεργασία των διωκτικών αρχών, καθώς και άλλα οικονομικά και διπλωματικά μέτρα.
Η κατεύθυνση είχε αρχίσει να διαμορφώνεται ήδη από τον Μάρτιο. Το Συμβούλιο της ΕΕ δεσμεύτηκε τότε να ενισχύσει την ικανότητα της Ένωσης να προλαμβάνει, να αποτρέπει και να αντιμετωπίζει υβριδικές εκστρατείες «ανεξάρτητα από την προέλευση, την κλίμακα και την έντασή τους».
Το Ευρωπαϊκό Κοινοβούλιο έχει προχωρήσει ακόμη περισσότερο, ζητώντας αναλογική αντίδραση στις ρωσικές υβριδικές δραστηριότητες στην ξηρά, στον αέρα, στη θάλασσα και στον ψηφιακό χώρο, ακόμη και με δυνατότητα ανταπόδοσης. Η τάση που διαμορφώνεται είναι επομένως μια σταδιακή μετάβαση από την ανθεκτικότητα προς την αποτροπή.
Το δύσκολο ερώτημα της απόδοσης ευθύνης
Ακόμη και ο καλύτερα οργανωμένος μηχανισμός, ωστόσο, δεν μπορεί από μόνος του να λύσει το δυσκολότερο πρόβλημα του υβριδικού πολέμου: ποιος βρίσκεται πίσω από μια επίθεση.
Δεν μπορεί κάθε εμφάνιση drone, βλάβη κρίσιμης υποδομής ή κυβερνοεπίθεση σε ευρωπαϊκό στόχο να αποδίδεται αυτομάτως στη Ρωσία. Οι εκτιμήσεις των υπηρεσιών πληροφοριών μπορεί να διαφέρουν, τα αποδεικτικά στοιχεία μπορεί να είναι απόρρητα και περιστατικά που αρχικά εμφανίζονται ύποπτα μπορεί τελικά να αποδειχθεί ότι δεν συνδέονται με κρατική δραστηριότητα.
Αυτό δημιουργεί δύο αντίθετους κινδύνους.
Μια υπερβολικά αδύναμη αντίδραση σε μια αποδεδειγμένη εχθρική επιχείρηση μπορεί να ενθαρρύνει την επανάληψή της. Από την άλλη πλευρά, μια συλλογική απάντηση προτού τεκμηριωθεί επαρκώς η ευθύνη μπορεί να πολιτικοποιήσει τις πληροφορίες και να οδηγήσει σε αχρείαστη κλιμάκωση.
Για αυτόν τον λόγο, τα κοινά πρότυπα αποδείξεων και απόδοσης ευθύνης μπορεί να αποδειχθούν εξίσου σημαντικά με τον ίδιο τον μηχανισμό αντίδρασης.
Η μέχρι σήμερα εμπειρία της ΕΕ στην κυβερνοασφάλεια δείχνει τι μπορεί να συμβεί όταν υπάρχουν θεσμοί συντονισμού αλλά κάθε κράτος ακολουθεί διαφορετικές πρακτικές στην αναφορά περιστατικών. Ένα σύστημα αντιμετώπισης υβριδικών επιθέσεων που δεν δημιουργεί αμοιβαία εμπιστοσύνη για το ποιος πραγματικά ευθύνεται κινδυνεύει να καταλήξει σε ακόμη έναν μηχανισμό διαβουλεύσεων αντί για εργαλείο αποτροπής.
Αυτό που φαίνεται να διαμορφώνεται είναι μια πολυεπίπεδη ευρωπαϊκή αρχιτεκτονική ασφάλειας.
Στο πρώτο επίπεδο θα βρίσκονται οι εθνικές αστυνομικές αρχές, οι υπηρεσίες πληροφοριών και οι υπηρεσίες κυβερνοασφάλειας. Σε ένα δεύτερο επίπεδο, ένας μηχανισμός της ΕΕ θα μπορούσε να οργανώνει τη συλλογική αντίδραση σε υβριδικές επιχειρήσεις που απειλούν την εθνική ασφάλεια χωρίς να αποτελούν ένοπλες επιθέσεις.
Το Άρθρο 4 του ΝΑΤΟ θα εξακολουθούσε να είναι διαθέσιμο για διαβουλεύσεις μεταξύ των συμμάχων, ενώ το Άρθρο 5 θα παρέμενε η εγγύηση συλλογικής άμυνας απέναντι σε ένοπλη επίθεση.
Η λογική αυτής της δομής αντανακλά την αλλαγή στη φύση της αντιπαράθεσης με τη Ρωσία. Η συχνότερη απειλή για την Ευρώπη δεν χρειάζεται να πάρει τη μορφή μιας μαζικής εισβολής τεθωρακισμένων στα σύνορα του ΝΑΤΟ. Μπορεί να εκδηλωθεί μέσω drones, σαμποτάζ, κυβερνοεπιθέσεων ή άλλων ενεργειών που δημιουργούν πίεση χωρίς να οδηγούν σε συμβατικό πόλεμο.
Το κρίσιμο, επομένως, είναι τα ευρωπαϊκά κράτη να έχουν συμφωνήσει εκ των προτέρων τι ακριβώς θα συμβαίνει όταν ξεπερνιούνται συγκεκριμένα όρια.
Χωρίς μια τέτοια συμφωνία, η νέα ευρωπαϊκή προσέγγιση απέναντι στις υβριδικές απειλές κινδυνεύει να περιοριστεί και πάλι σε διαβουλεύσεις. Εάν, αντίθετα, διαμορφωθούν κοινοί κανόνες αντίδρασης και απόδοσης ευθύνης, η Ευρώπη θα επιχειρήσει να καλύψει ένα από τα σημαντικότερα κενά της μεταψυχροπολεμικής αρχιτεκτονικής ασφαλείας: έχει ήδη καθορίσει τι θα συμβεί μετά από μια ένοπλη επίθεση – τώρα προσπαθεί να καθορίσει τι θα συμβαίνει πριν από αυτήν.