Η Revolut έπεσε σε ψεύτικο κρατικό email
Ευαίσθητα στοιχεία πελατών αποκαλύφθηκαν μετά από fraudulent government-domain αιτήματα.
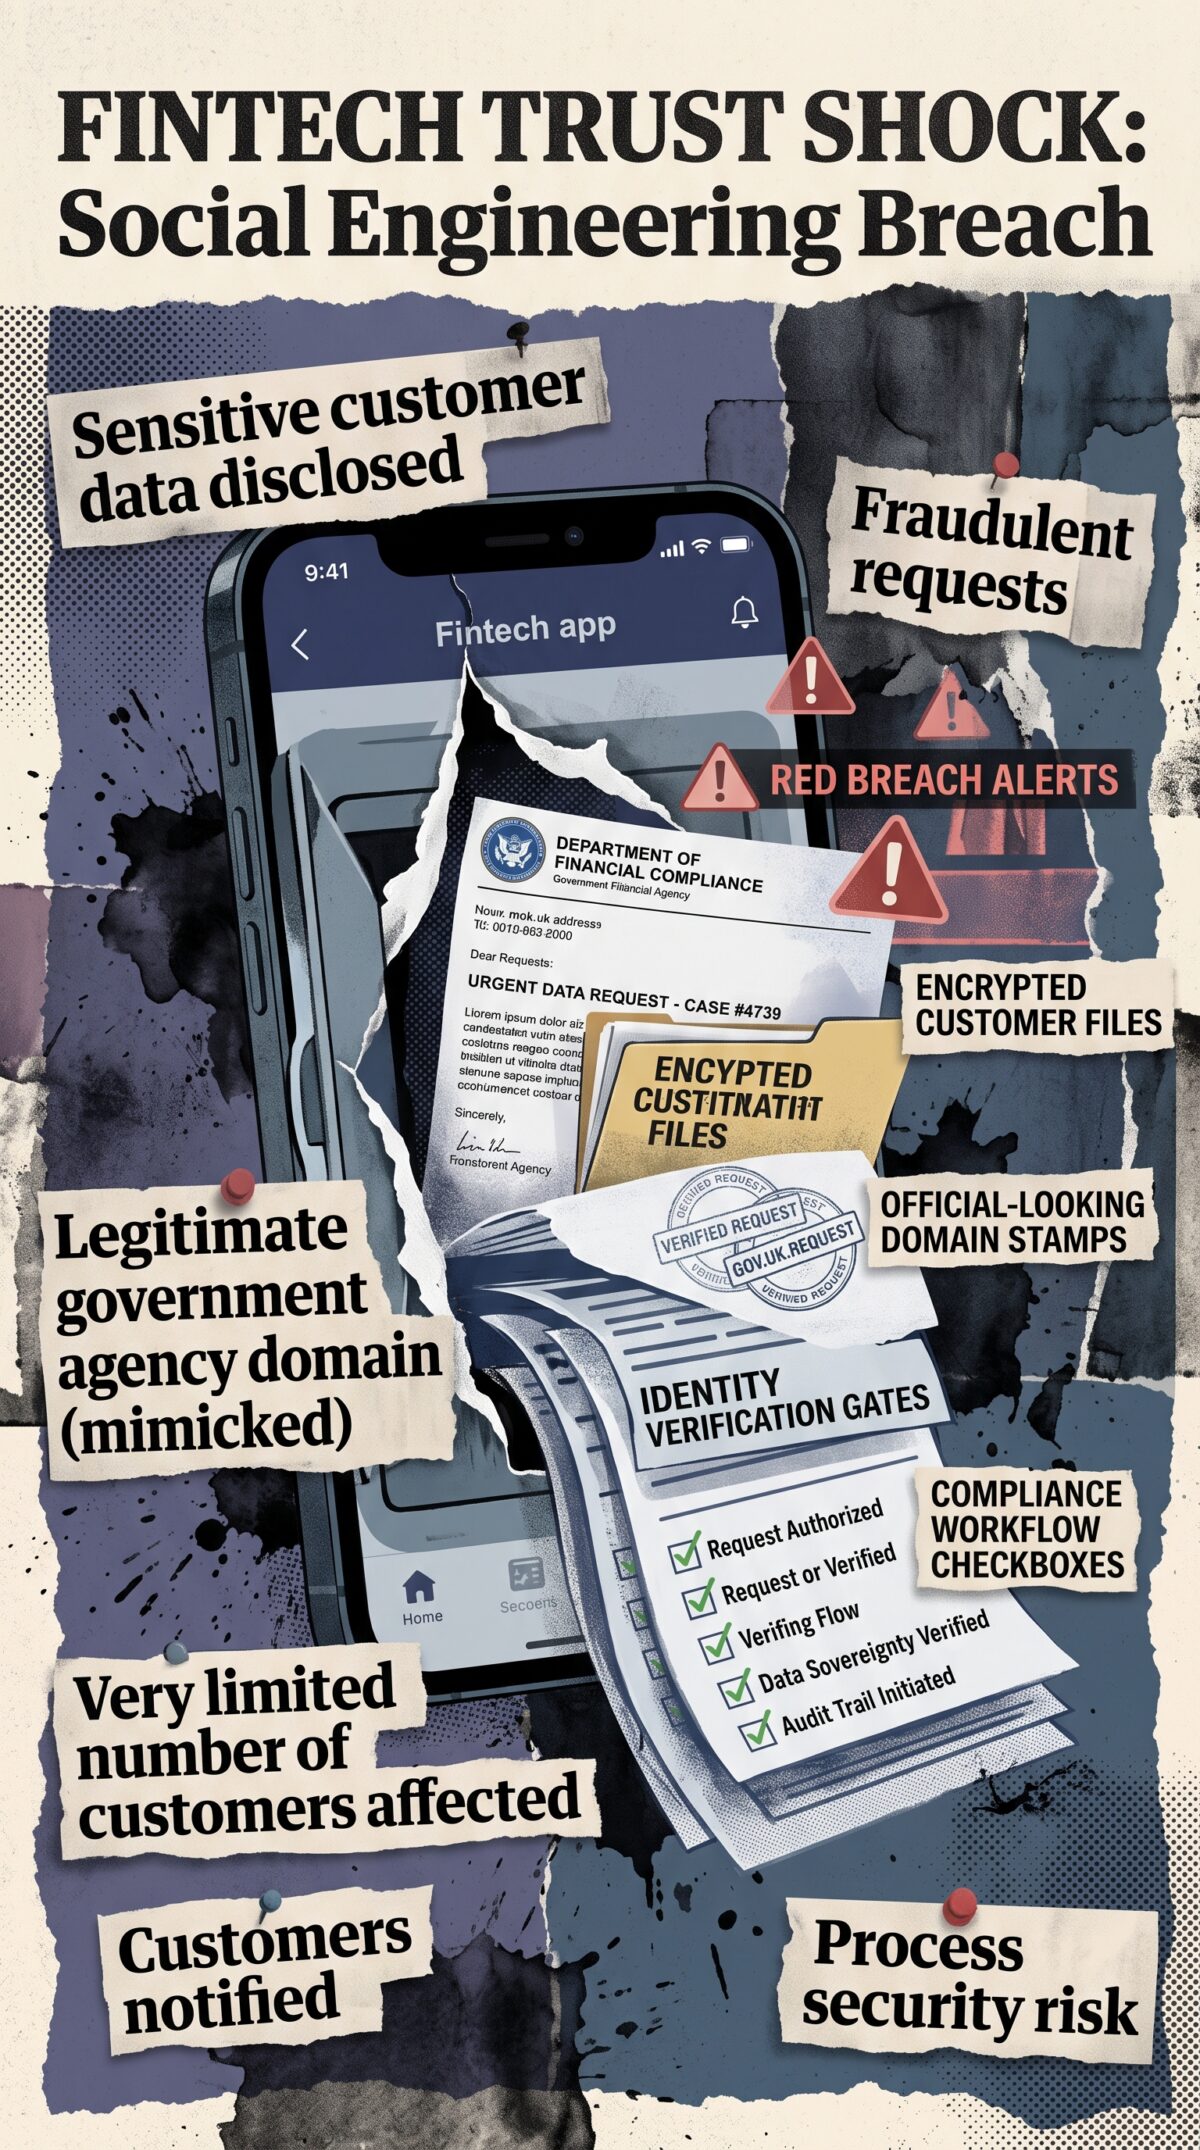


Το fintech πουλά ταχύτητα και εμπιστοσύνη, αλλά το breach δείχνει ότι το νέο banking κινδυνεύει και από κοινωνική μηχανική.
σχετικά άρθρα


The news: Η βρετανική Revolut επιβεβαίωσε ότι ευαίσθητα στοιχεία πελατών αποκαλύφθηκαν σε μη εξουσιοδοτημένο τρίτο μέρος, αφού η εταιρεία έλαβε fraudulent requests από νόμιμο domain κυβερνητικής υπηρεσίας. Η Revolut είπε ότι το breach επηρέασε «πολύ περιορισμένο» αριθμό πελατών και ότι οι πελάτες αυτοί ενημερώθηκαν, χωρίς να δώσει περαιτέρω λεπτομέρειες.
The backstage: Το παρασκήνιο είναι ότι οι fintech δεν κινδυνεύουν μόνο από χακαρισμένα συστήματα. Κινδυνεύουν και από θεσμική πλαστοπροσωπία. Αν ένα αίτημα φαίνεται να έρχεται από νόμιμο κρατικό domain, ο μηχανισμός συμμόρφωσης μπορεί να κινηθεί γρήγορα — και εκεί ακριβώς βρίσκεται το κενό.
Για τη Revolut, το πλήγμα είναι κυρίως εμπιστοσύνης. Η εταιρεία έχει χτίσει global banking narrative πάνω σε app experience, χαμηλά friction points και ταχεία επέκταση. Όμως όσο περισσότερο πλησιάζει το πλήρες τραπεζικό μοντέλο, τόσο περισσότερο πρέπει να αποδεικνύει ότι έχει controls επιπέδου μεγάλης τράπεζας.
Το περιστατικό δείχνει επίσης ένα νέο regulatory risk: οι αρχές θα ζητήσουν καλύτερο verification ακόμη και για κρατικά αιτήματα. Το πρόβλημα δεν είναι απλώς cybersecurity. Είναι process security. Ποιος ελέγχει ότι το email είναι πραγματικό; Ποιος εγκρίνει την παροχή δεδομένων; Πώς καταγράφεται η ευθύνη;
Η fintech οικονομία θέλει να μειώσει friction. Η ασφάλεια, όμως, συχνά απαιτεί να το αυξήσεις.