Binance: Ποιος έκλεψε 6,3 δισ. και γιατί μας αφορά;


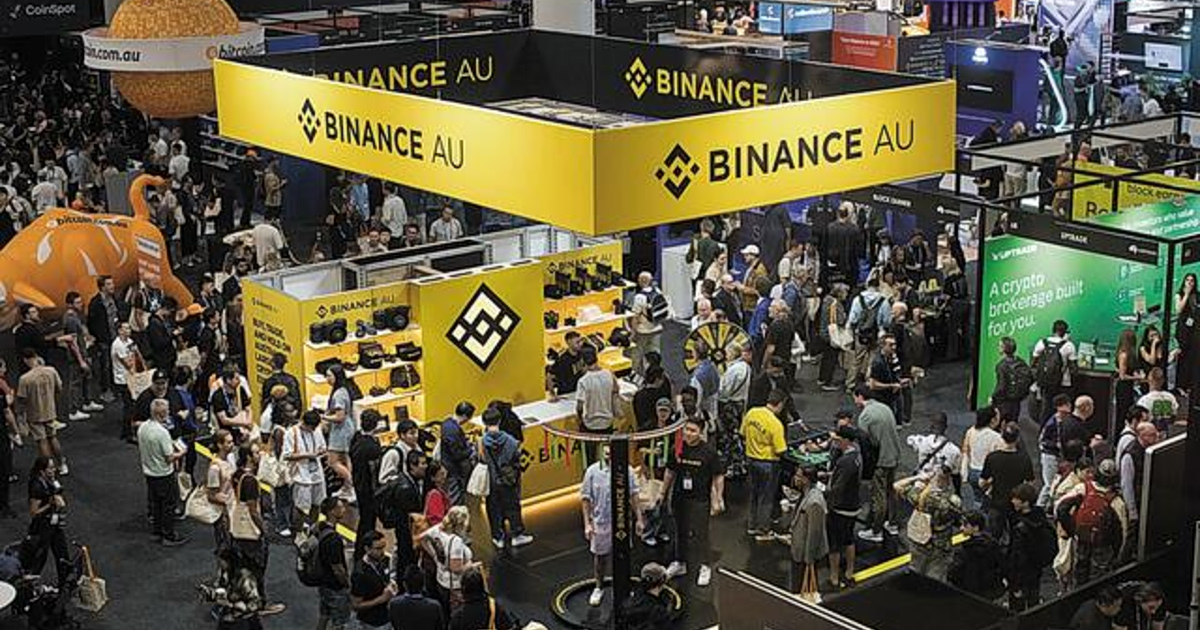
Σάλος στον κόσμο των κρυπτονομισμάτων! Η Binance, ο κολοσσός των ανταλλακτηρίων, δέχτηκε ένα πρωτοφανές χτύπημα, με 6,3 δισεκατομμύρια δολάρια να κάνουν φτερά. Και το πιο ανατριχιαστικό; Όλα δείχνουν προς τη Βόρεια Κορέα.
σχετικά άρθρα
Δύο κορυφαίες εταιρείες ανάλυσης blockchain, η TRM Labs και η Chainalysis, αποκάλυψαν με «υψηλό βαθμό βεβαιότητας» ότι πίσω από το “ριφιφί του αιώνα” κρύβεται η Lazarus Group, μια ομάδα χάκερ με στενές διασυνδέσεις με την Πιονγκγιάνγκ, γνωστή και ως TraderTraitor.
Αυτή η επίθεση δεν είναι ένα μεμονωμένο περιστατικό. Η φτωχή Βόρεια Κορέα, με την περιορισμένη πρόσβαση στο διαδίκτυο, φέρεται να έχει μετατρέψει το ηλεκτρονικό έγκλημα σε χρυσορυχείο, χρηματοδοτώντας έτσι το καθεστώς του Κιμ Γιονγκ Ουν.
Το FBI, μάλιστα, έχει κατηγορήσει τη Βόρεια Κορέα για «παράνομες δραστηριότητες στον κυβερνοχώρο και κλοπή ψηφιακών περιουσιακών στοιχείων». Το 2022, εκτιμάται ότι έκλεψαν κρυπτονομίσματα αξίας 620 εκατ. δολαρίων, ενώ πέρυσι το “θύμα” ήταν το ανταλλακτήριο Bybit, με απώλειες 1,5 δισ. δολαρίων.
Πώς έγινε το χτύπημα στη Binance;

Οι δράστες εκμεταλλεύτηκαν μια ειδική διαδικασία εξουσιοδότησης. Μετέτρεψαν ένα “hot wallet” της Binance (ένα ψηφιακό πορτοφόλι συνδεδεμένο στο διαδίκτυο) σε μηχανισμό που μετέφερε αυτόματα κεφάλαια στους λογαριασμούς τους.
Η TRM Labs πιστεύει ότι οι χάκερ απέκτησαν πρόσβαση στο σύστημα ψηφιακής υπογραφής της Binance, το “κλειδί” για την έγκριση συναλλαγών από το πορτοφόλι αυτό. Η Binance, αρχικά, υπέθεσε παραβίαση laptop μηχανικού, αλλά αργότερα αναγνώρισε την ευρύτερη διάσταση της επίθεσης.
Ο συνδιευθύνων σύμβουλος της Binance, Ρίτσαρντ Τενγκ, δήλωσε ότι «η μεταγενέστερη έρευνά μας έφερε στο φως πρόσθετα σημεία παραβίασης». Η εταιρεία κατάφερε να ανακτήσει ή να διασφαλίσει περίπου το 80% των κλεμμένων περιουσιακών στοιχείων, αλλά το υπόλοιπο 20% παραμένει άγνωστο.
Αυτή η υπόθεση αναδεικνύει τις αυξανόμενες δυνατότητες των ομάδων χάκερ που συνδέονται με τη Βόρεια Κορέα και την πολυπλοκότητα των σύγχρονων κυβερνοεπιθέσεων. Η Chainalysis μάλιστα σημείωσε ότι οι δράστες χρησιμοποίησαν πρωτοφανείς μεθόδους ξεπλύματος χρήματος.
Το γεγονός αυτό ανεβάζει τον πήχη της κυβερνοασφάλειας και υπενθυμίζει σε όλους, από τους μεγάλους παίκτες των κρυπτονομισμάτων μέχρι τον απλό χρήστη, ότι η προστασία των ψηφιακών μας περιουσιακών στοιχείων δεν είναι πια πολυτέλεια, αλλά απόλυτη ανάγκη. Τι θα γίνει με το υπόλοιπο 20% των κλεμμένων; Και πόσο ακόμα θα ανεχόμαστε τέτοιες κρατικές επιθέσεις που πλήττουν τόσο τις οικονομικές δομές όσο και την αυξανόμενη απειλή στον διεθνή κυβερνοχώρο; Το μέλλον θα δείξει, αλλά η εγρήγορση είναι το μόνο μας όπλο.